این تراشه کوچک می تواند از داده های کاربر محافظت کند و در عین حال محاسبات کارآمد گوشی هوشمند | اخبار MIT

برنامههای نظارت بر سلامت میتوانند به افراد کمک کنند تا بیماریهای مزمن را مدیریت کنند یا تنها با استفاده از تلفن هوشمند در مسیر اهداف تناسب اندام قرار بگیرند. با این حال، این برنامهها میتوانند آهسته و انرژی ناکارآمد باشند، زیرا مدلهای عظیم یادگیری ماشینی که آنها را تغذیه میکنند باید بین یک گوشی هوشمند و یک سرور حافظه مرکزی منتقل شوند.
مهندسان اغلب با استفاده از سخت افزاری که نیاز به جابجایی داده های زیادی را به جلو و عقب کاهش می دهد، سرعت کار را افزایش می دهند. در حالی که این شتاب دهنده های یادگیری ماشینی می توانند محاسبات را ساده کنند، در مقابل مهاجمانی که می توانند اطلاعات طبقه بندی شده را بدزدند آسیب پذیر هستند.
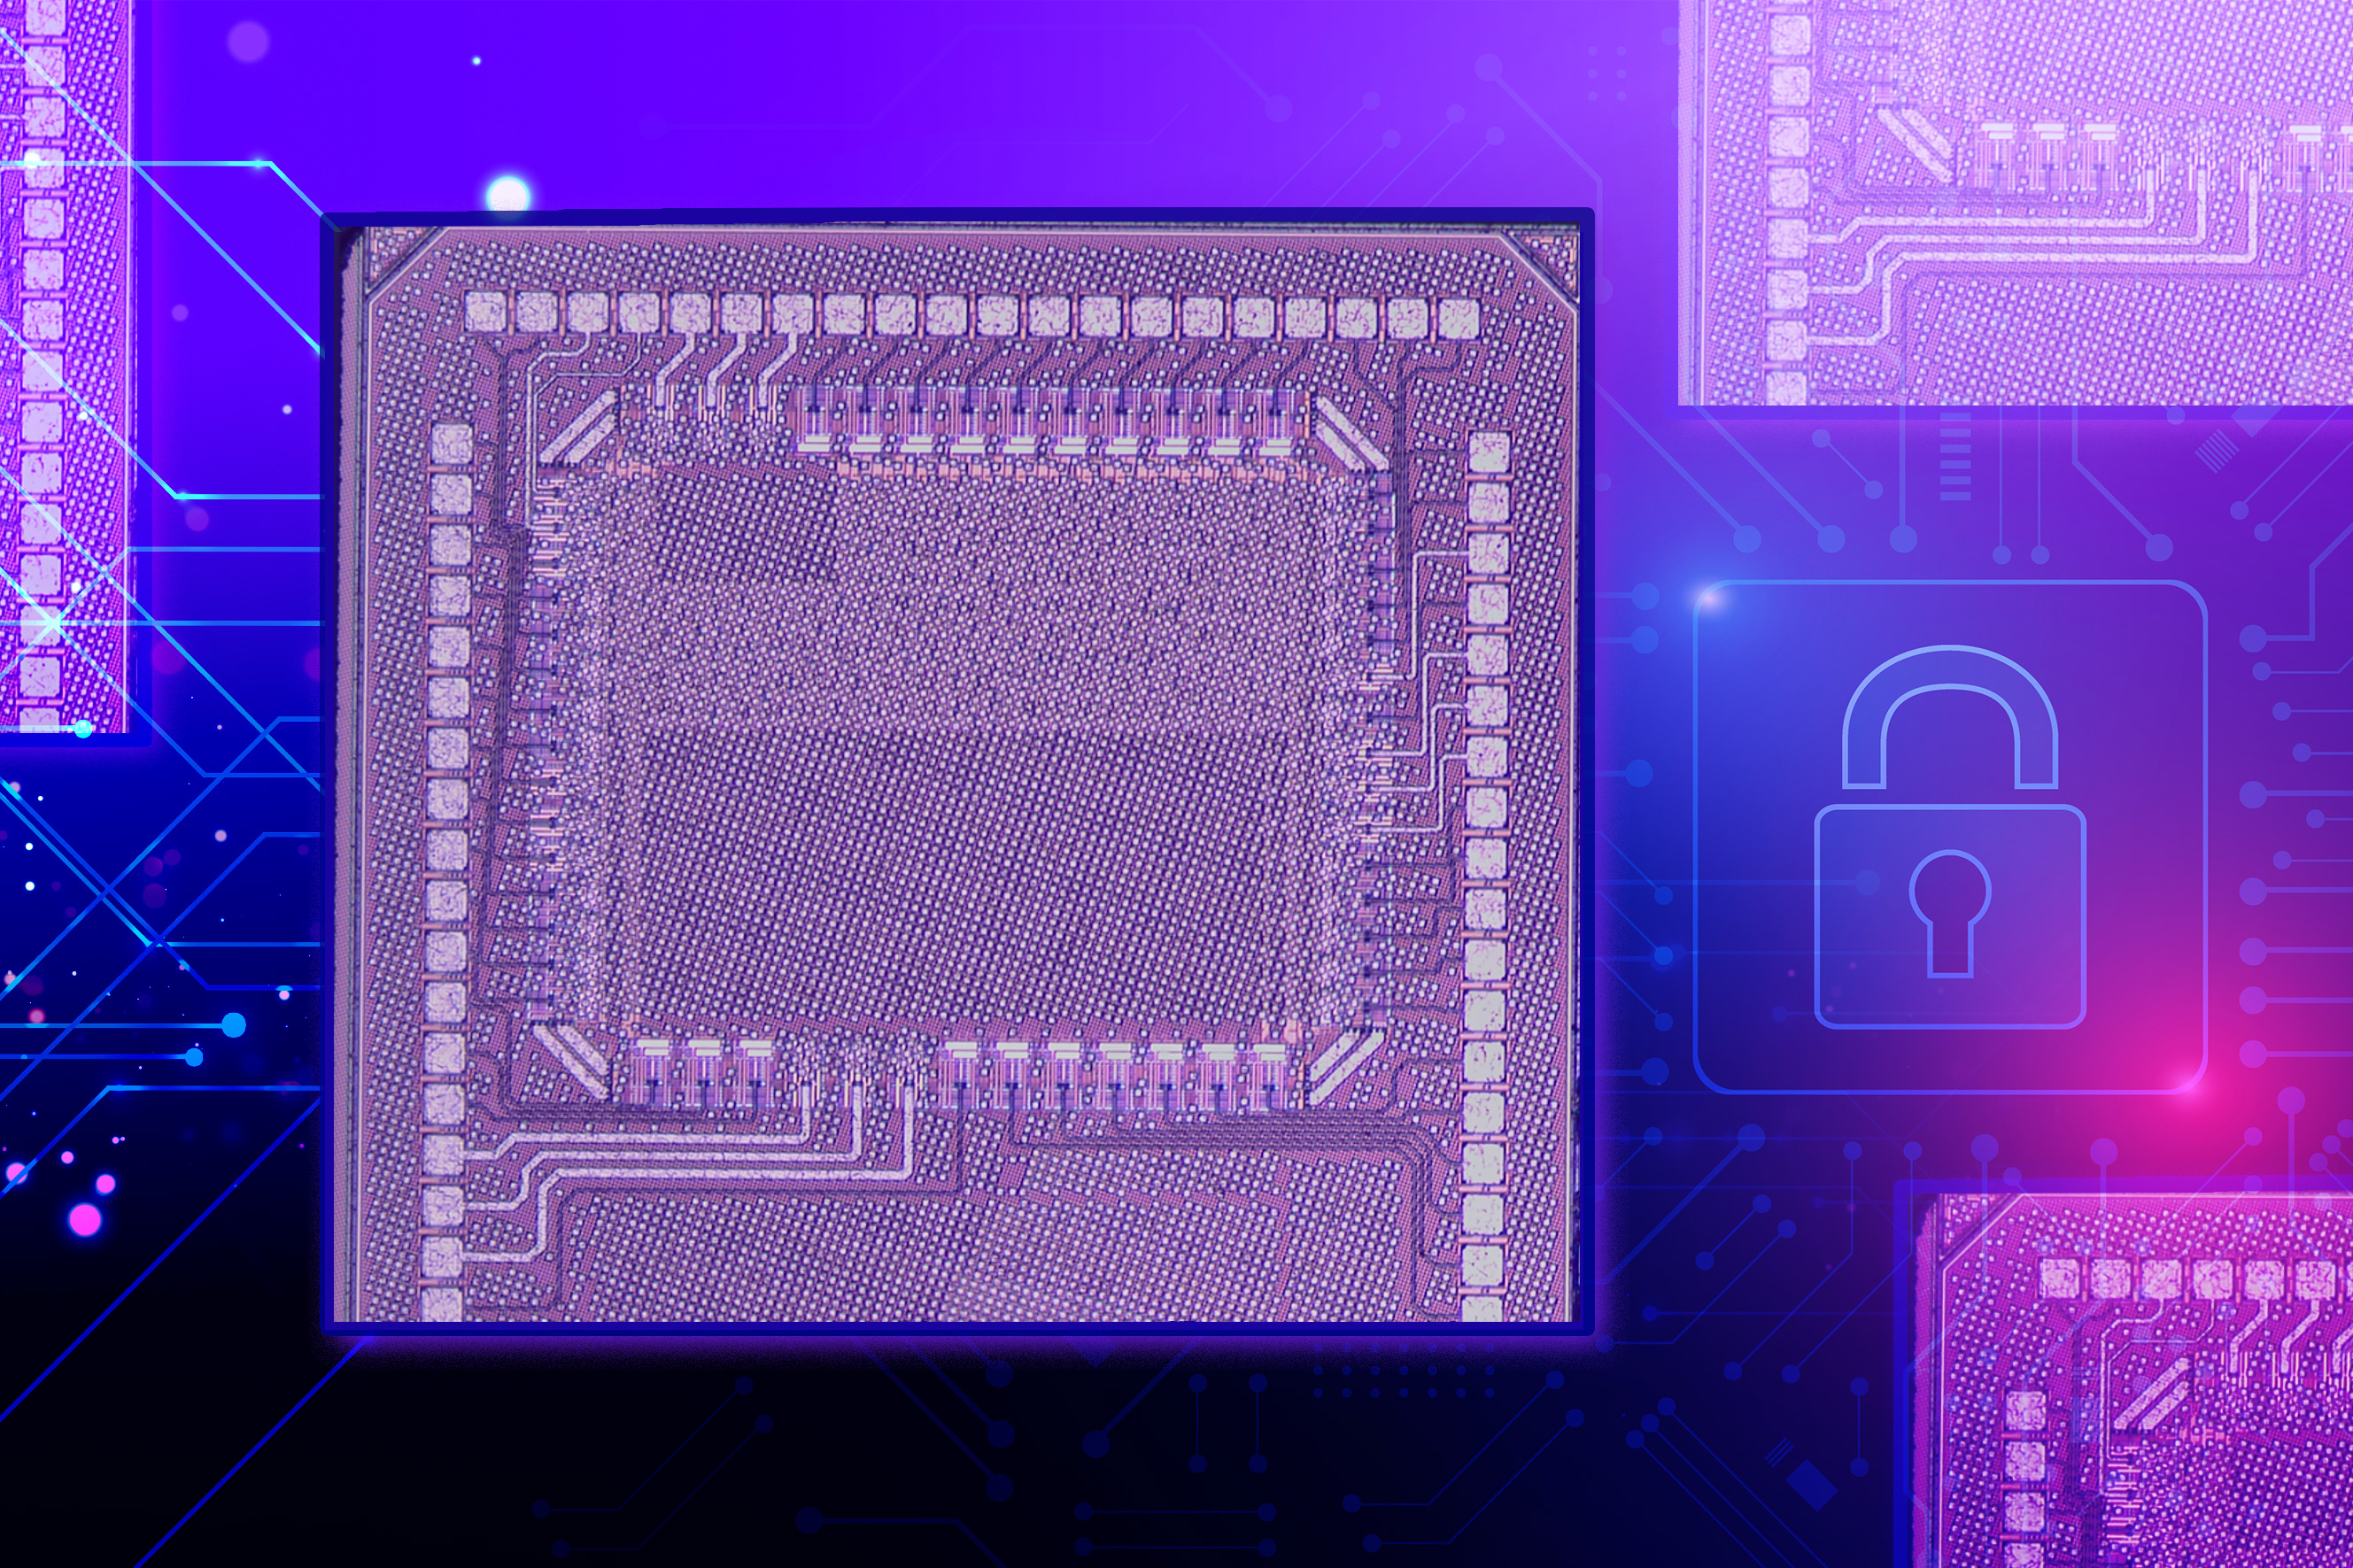
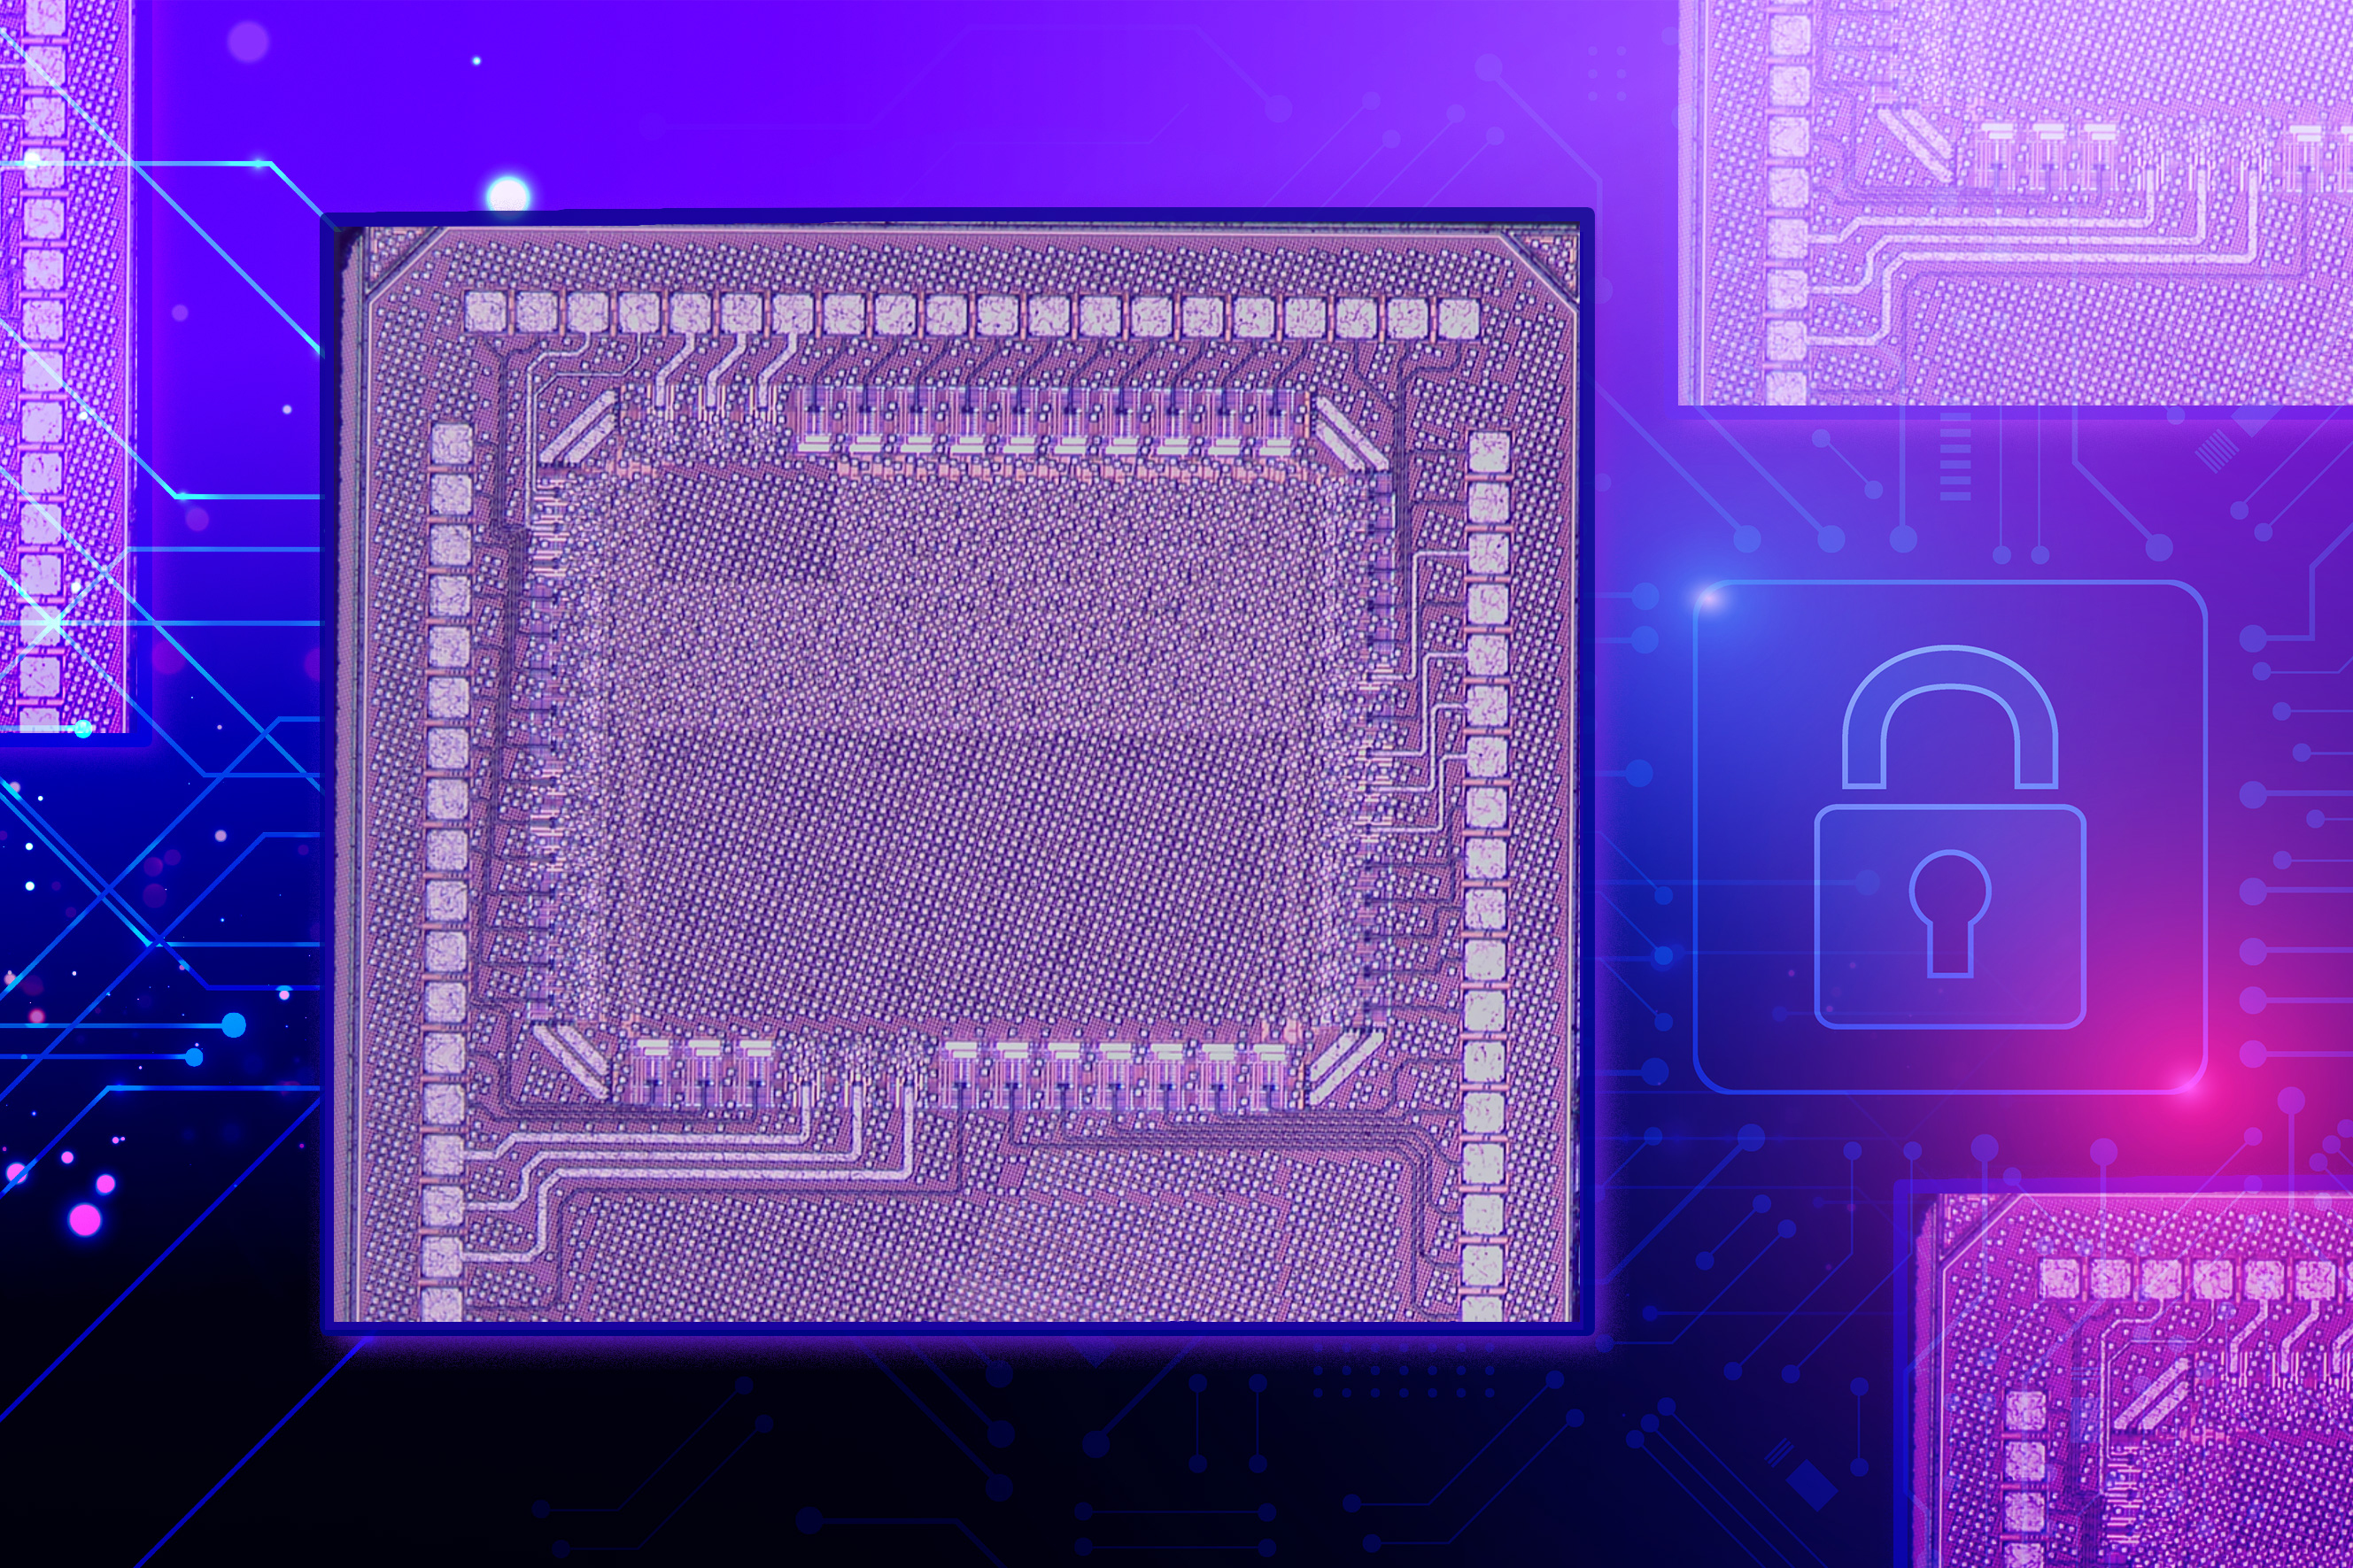
برای کاهش این آسیبپذیری، محققان MIT و آزمایشگاه هوش مصنوعی MIT-IBM Watson یک شتابدهنده یادگیری ماشینی ایجاد کردهاند که در برابر دو نوع رایج حمله مقاوم است. تراشه آنها میتواند سوابق سلامت، اطلاعات مالی یا سایر دادههای حساس کاربر را خصوصی نگه دارد و در عین حال به مدلهای عظیم هوش مصنوعی اجازه میدهد تا به طور کارآمد بر روی دستگاهها اجرا شوند.
این تیم چندین بهینه سازی را توسعه دادند که امنیت قوی را ممکن می کند در حالی که فقط کمی سرعت دستگاه را کاهش می دهد. علاوه بر این، امنیت اضافه شده بر دقت محاسبات تأثیری ندارد. این شتاب دهنده یادگیری ماشینی می تواند به ویژه برای برنامه های کاربردی هوش مصنوعی مانند واقعیت افزوده و مجازی یا رانندگی خودکار مفید باشد.
Maitrei Ashok، نویسنده اصلی این مقاله، دانشجوی مهندسی برق و علوم کامپیوتر (EECS) در MIT میگوید در حالی که پیادهسازی این تراشه دستگاه را کمی گرانتر و کارآمدتر انرژی میکند، گاهی اوقات این هزینه معقولی برای امنیت است.
طراحی با در نظر گرفتن امنیت از همان ابتدا مهم است. تلاش برای افزودن حتی حداقل میزان امنیت پس از طراحی سیستم بسیار گران است. آشوک میگوید، ما توانستیم به طور موثر بسیاری از این مبادلات را در مرحله طراحی متعادل کنیم.
از نویسندگان همکار او می توان به Saurav Maji، دانشجوی EECS اشاره کرد. شین ژانگ و جان کوهن از آزمایشگاه هوش مصنوعی واتسون MIT-IBM. و نویسنده ارشد Anantha Chandrakasan، مدیر ارشد نوآوری و استراتژی MIT، رئیس دانشکده مهندسی، و Vannevar Bush استاد EECS. این تحقیق در کنفرانس مدارهای مجتمع سفارشی IEEE ارائه خواهد شد.
حساسیت به کانال های جانبی
محققان نوعی شتاب دهنده یادگیری ماشینی به نام محاسبات درون حافظه را به صفر رسانده اند. یک تراشه دیجیتال IMC محاسبات را در حافظه دستگاه انجام می دهد، جایی که بخش هایی از یک مدل یادگیری ماشین پس از انتقال از یک سرور مرکزی ذخیره می شود.
کل مدل برای ذخیره در دستگاه بیش از حد بزرگ است، اما با تقسیم آن به قطعات و استفاده مجدد از آن قسمتها تا حد امکان، تراشههای IMC میزان دادههایی را که باید به جلو و عقب منتقل شوند، کاهش میدهند.
اما تراشه های IMC می توانند در برابر هکرها آسیب پذیر باشند. در یک حمله کانال جانبی، یک هکر مصرف انرژی تراشه را نظارت می کند و از تکنیک های آماری برای مهندسی معکوس داده ها در حین محاسبه تراشه استفاده می کند. در یک حمله کاوشگر اتوبوس، یک هکر می تواند با بررسی ارتباط بین شتاب دهنده و حافظه خارج از تراشه، بخش هایی از مدل و مجموعه داده را بدزدد.
به گفته آشوک، دیجیتال IMC محاسبات را با انجام میلیون ها عملیات به طور همزمان سرعت می بخشد، اما این پیچیدگی، جلوگیری از حملات با استفاده از اقدامات امنیتی سنتی را دشوار می کند.
او و همکارانش رویکردی سه جانبه برای جلوگیری از حملات کانال جانبی و کاوش در اتوبوس در پیش گرفتند.
اول، آنها از یک معیار امنیتی استفاده کردند که در آن داده ها در IMC به تکه های تصادفی تقسیم می شوند. به عنوان مثال، بیت صفر را می توان به سه بیت تقسیم کرد که پس از یک عملیات منطقی همچنان برابر با صفر هستند. IMC هرگز با همه قسمت ها در یک عملیات یکسان محاسبه نمی کند، بنابراین یک حمله کانال جانبی هرگز نمی تواند اطلاعات واقعی را بازسازی کند.
اما برای اینکه این تکنیک کار کند، باید بیت های تصادفی برای جداسازی داده ها اضافه شود. از آنجایی که IMC دیجیتال میلیون ها عملیات را به طور همزمان انجام می دهد، تولید بیت های تصادفی زیادی نیاز به محاسبات زیادی دارد. برای تراشه خود، محققان راهی برای ساده کردن محاسبات با تسهیل تقسیم کارآمد داده ها در حالی که نیاز به بیت های تصادفی را از بین می برند، پیدا کردند.
دوم، آنها با استفاده از یک رمز سبک وزن که الگوی ذخیره شده در حافظه خارج از تراشه را رمزگذاری می کرد، از حملات کاوشگر اتوبوس جلوگیری کردند. این رمز سبک وزن فقط به محاسبات ساده نیاز دارد. علاوه بر این، آنها در صورت نیاز، تنها قسمت هایی از مدل ذخیره شده روی تراشه را رمزگشایی می کنند.
سوم، برای بهبود امنیت، کلیدی را تولید میکنند که رمز را مستقیماً روی تراشه رمزگشایی میکند، بهجای اینکه آن را با مدل به جلو و عقب حرکت دهد. آنها این کلید منحصر به فرد را از تغییرات تصادفی در تراشه که در طول ساخت و با استفاده از چیزی که به عنوان ویژگی غیرقابل کلون سازی فیزیکی شناخته می شود، تولید کردند.
“شاید یک سیم کمی ضخیم تر از سیم دیگر باشد. ما می توانیم از این تغییرات برای تفریق صفر و یک از مدار استفاده کنیم. برای هر تراشه، میتوانیم یک کلید تصادفی دریافت کنیم که باید سازگار باشد، زیرا این ویژگیهای تصادفی نباید در طول زمان تغییر قابلتوجهی داشته باشند.» Ashok توضیح میدهد.
آنها از سلول های حافظه تراشه مجددا استفاده کردند و از عیوب موجود در آن سلول ها برای تولید کلید استفاده کردند. این به محاسبات کمتری نسبت به تولید یک کلید از ابتدا نیاز دارد.
از آنجایی که امنیت به یک مسئله حیاتی در طراحی دستگاههای پایانی تبدیل شده است، نیاز به توسعه یک پشته سیستم کامل با تمرکز بر عملکرد ایمن وجود دارد. این کار بر روی امنیت برای بارهای کاری یادگیری ماشین تمرکز دارد و یک پردازنده دیجیتال را توصیف می کند که از بهینه سازی مقطعی استفاده می کند. این شامل دسترسی به داده های رمزگذاری شده بین حافظه و پردازنده، رویکردهایی برای جلوگیری از حملات کانال جانبی از طریق تصادفی سازی، و استفاده از تنوع برای تولید کدهای منحصر به فرد است. چاندراکاسان میگوید چنین طرحهایی در دستگاههای تلفن همراه آینده بسیار حیاتی خواهند بود.
تست ایمنی
محققان برای آزمایش تراشه خود نقش هکرها را بر عهده گرفتند و با استفاده از حملات کانال جانبی و کاوشگر اتوبوس اقدام به سرقت اطلاعات طبقه بندی شده کردند.
حتی پس از میلیون ها تلاش، آنها نتوانستند اطلاعات واقعی را بازسازی کنند یا بخش هایی از مدل یا مجموعه داده را استخراج کنند. رمز نیز نشکن باقی ماند. در مقابل، تنها حدود 5000 نمونه برای سرقت اطلاعات از یک تراشه محافظت نشده لازم بود.
افزودن امنیت باعث کاهش بهره وری انرژی شتاب دهنده شد و همچنین به سطح تراشه بیشتری نیاز داشت که باعث می شد ساخت آن گران تر شود.
این تیم قصد دارد روش هایی را بررسی کند که می تواند مصرف انرژی و اندازه تراشه خود را در آینده کاهش دهد و اجرای آن را در مقیاس آسان تر کند.
هر چه گران تر می شود، متقاعد کردن کسی که امنیت حیاتی است سخت تر می شود.” کار آینده می تواند این مبادلات را بررسی کند. شاید بتوانیم آن را کمی کمتر امن کنیم، اما پیادهسازی آن را آسانتر و ارزانتر کنیم.»
این تحقیق تا حدی توسط آزمایشگاه هوش مصنوعی MIT-IBM Watson، بنیاد ملی علوم و یک کمک هزینه تحصیلی مهندسی ریاضی انجام شد.